


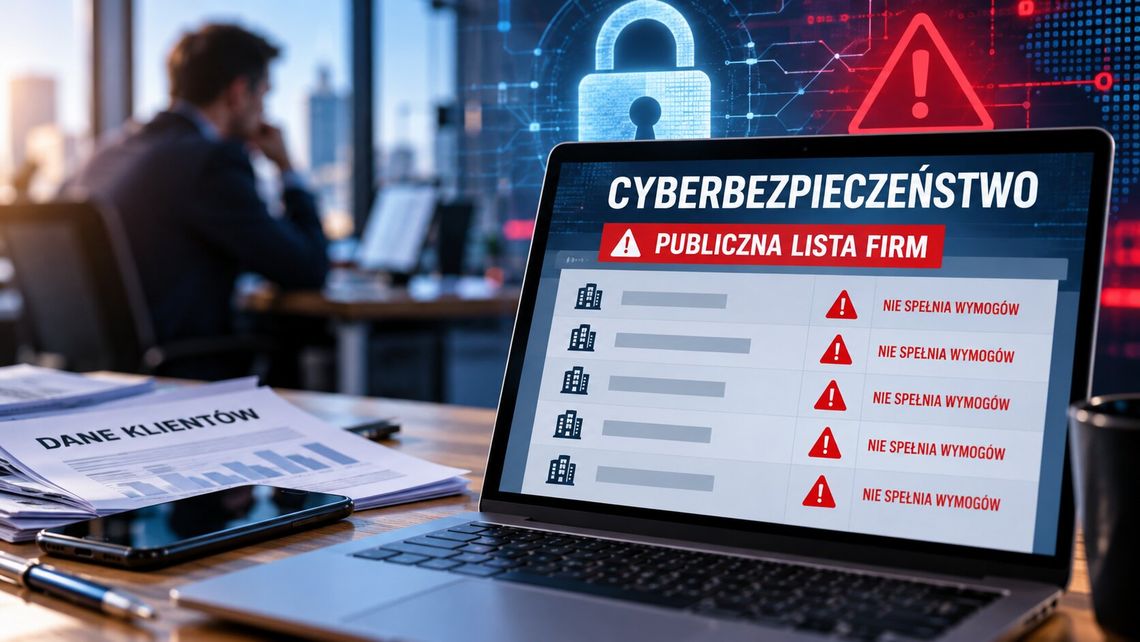
To ma być koniec ostrzegania bez konsekwencji. Państwo zamierza publicznie ujawniać przedsiębiorstwa, które nie wykonują obowiązków związanych z cyberbezpieczeństwem. Zapowiedział to wicepremier i minister cyfryzacji Krzysztof Gawkowski w rozmowie z „Rzeczpospolitą”.
– Będziemy ujawniali firmy, które nie wykonują swoich obowiązków – zapowiada Gawkowski.
Do tej pory administracja przede wszystkim kierowała do przedsiębiorstw rekomendacje, wskazywała zagrożenia i informowała, jakie zabezpieczenia należy poprawić. Teraz ma dojść nowy instrument: presja na reputację firmy.
Klient ma wiedzieć, komu przekazuje dane
Mechanizm ma być prosty. Jeżeli przedsiębiorstwo nie zastosuje się do wytycznych albo nie wymieni systemów, w których wykryto podatności, informacja o tym może zostać upubliczniona.
Powstaną listy podmiotów, które nie wywiązały się z zaleceń dotyczących bezpieczeństwa.
Dla klientów oznacza to zasadniczą zmianę. Bo będą mogli sprawdzić, czy przedsiębiorstwo, któremu powierzają swoje dane, odpowiednio je chroni. Jak podkreśla Gawkowski, ludzie przekazują firmom informacje o sobie dobrowolnie, okazując im w ten sposób zaufanie.
– Niech klienci wiedzą, czy firma, której ufają, należycie chroni ich dane – mówi wicepremier.
Państwo już zbiera dane
Nie jest to wyłącznie zapowiedź na odległą przyszłość. Pytany przez „Rzeczpospolitą”, kiedy nowe podejście zacznie działać, Gawkowski odpowiedział, że państwo już zbiera informacje.
Skala nowych regulacji jest ogromna. Liczba podmiotów uznawanych za ważne i kluczowe w systemie cyberbezpieczeństwa gwałtownie rośnie. Szef polskiej cyfryzacji mówi o zwiększeniu tej grupy z około tysiąca do 65 tys. Z kolei z ustaleń „Rzeczpospolitej” wynika, że do wykazu Krajowego Systemu Cyberbezpieczeństwa wpisano już blisko 70,5 tys. podmiotów.
Nowe podejście oznacza również przesunięcie odpowiedzialności. Cyberbezpieczeństwo nie będzie już traktowane jako problem administratora sieci czy działu IT.
– Za bezpieczeństwo firmy w cyfrowym świecie będzie odpowiadał nie pracownik działu IT, ale prezes – podkreśla Gawkowski.
Po atakach państwo zaostrza kurs
Bezpośrednim tłem zapowiedzi są poważne incydenty dotyczące danych Polaków, w tym głośna sprawa platformy MyDr. Atak objął bazę zawierającą dane około 19 mln osób.
W ostatnich tygodniach pod lupą instytucji odpowiedzialnych za cyberbezpieczeństwo znalazły się także inne podmioty z sektora medycznego. W przypadku takich danych konsekwencje skutecznego ataku mogą być szczególnie dotkliwe.
Rząd chce więc pójść jeszcze dalej. W przygotowywanym pakiecie określanym jako „Cyber Piątka” firmy z sektora medycznego przetwarzające dane ponad 100 tys. osób mają zostać objęte wzmocnionymi obowiązkami bezpieczeństwa.
Czas pobłażliwości dobiegł końca
Gawkowski nie ukrywa, że państwo zamierza zmienić filozofię postępowania wobec przedsiębiorstw. Administracja nadal ma pomagać i wskazywać zagrożenia, ale firmy ignorujące zalecenia muszą liczyć się z konsekwencjami – również dla swojego wizerunku.
– Czas pobłażliwości dobiegł końca – deklaruje wicepremier.
To oznacza, że cyberbezpieczeństwo przestaje być wyłącznie sprawą techniczną. Jeżeli nowe podejście zacznie działać, to zgodnie z zapowiedzią, konsekwencje zaniedbań zobaczą również klienci. I sami zdecydują, czy chcą powierzać swoje dane przedsiębiorstwu, które znalazło się na publicznej liście instytucji lekceważących ich bezpieczeństwo.
Czytaj też:



Napisz komentarz
Komentarze